





Dana Anggota Rp30 Juta Raib di BMT UGT Nusantara: Kejahatan Siber, Bukan Kelemahan Sistem IT
Pasuruan - Kasus kehilangan dana anggota senilai Rp30 juta di BMT UGT Nusantara cabang Angkatan, Sumenep, bukanlah akibat kelemahan sistem IT atau aplikasi Mobile UGT. Investigasi forensik digital yang melibatkan ahli IT eksternal membuktikan ini adalah kejahatan siber (cyber crime) dengan modus social engineering terstruktur yang menargetkan perangkat pribadi anggota.
Manajemen Tegaskan: Ini Cyber Crime, Bukan Bug Sistem
HM Sholeh Wafie, General Manager BMT UGT Nusantara, Selasa (03/2/2026), menegaskan: "Berdasarkan investigasi mendalam bersama ahli IT eksternal, ini adalah kasus kejahatan siber yang menargetkan perangkat pribadi anggota, bukan kelemahan pada sistem IT atau aplikasi Mobile UGT kami."
Modus Kejahatan: Social Engineering yang Mengeksploitasi Kepercayaan
Afif Pramana, Direktur Utama PT USID (penyedia software BMT UGT), menjelaskan kronologi: "Pelaku menghubungi Ibu Mahriyah dengan menyamar memiliki kepentingan bisnis, menanyakan NIB. Setelah membangun kepercayaan, pelaku meminta OTP, lalu mengarahkan korban menginstal aplikasi yang ternyata adalah remote access tool. Melalui aplikasi tersebut, pelaku mengendalikan ponsel korban dari jarak jauh."
H. Abd Majid Umar, Ketua Pengurus BMT UGT, memberikan analogi tegas: "BMT menyediakan brankas super kuat dengan sistem keamanan berlapis. Tapi jika anggota dengan sukarela memberikan kunci, kombinasi, bahkan mengizinkan penipu masuk ke rumahnya untuk membuka brankas, maka brankas apapun tidak bisa mencegah pencurian. Ini bukan kegagalan brankas, tapi keberhasilan penipu mengakali pemilik brankas."
Sistem Keamanan Mobile UGT Setara Standar Industri Fintech
Abd Majid menjelaskan, aplikasi Mobile UGT dilengkapi: enkripsi SSL/TLS, autentikasi dua faktor (2FA) dengan OTP, validasi PIN setiap transaksi, dan log aktivitas real-time.
Afif Pramana menegaskan: "Dari audit sistem pasca kejadian, tidak ditemukan celah keamanan pada aplikasi Mobile UGT maupun server BMT. Yang terjadi adalah kompromi pada perangkat end-user. Ini bukan hacking server, melainkan social engineering yang mengeksploitasi faktor manusia. Sistem tidak bisa membedakan apakah yang memasukkan PIN adalah pemilik sah atau pelaku yang mengendalikan perangkat dari jarak jauh."
Edukasi Keamanan Tersedia, Intensitas Perlu Ditingkatkan
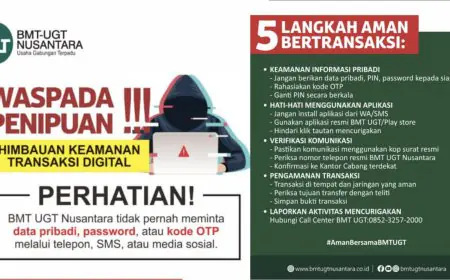
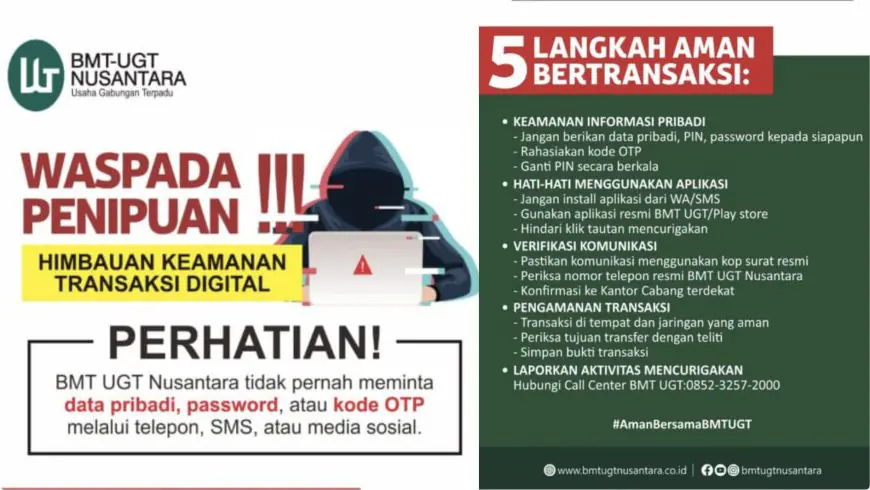
Sholeh Wafie menunjukkan poster "Waspada Penipuan" yang telah dipasang di 294 cabang dan aplikasi mobile sejak 2 tahun lalu, memuat 5 langkah aman bertransaksi dan peringatan tegas: "BMT UGT tidak pernah meminta OTP, PIN, atau password melalui telepon, SMS, atau WhatsApp."
Abd Majid mengakui: "Meski peringatan ada, pelaku terus berinovasi dengan teknik yang semakin canggih. Mereka tidak mengaku sebagai petugas BMT, tapi menggunakan modus lain seperti tawaran bisnis atau verifikasi data yang membuat korban lengah. Edukasi harus berkelanjutan dan repetitif."
Tanggung Jawab Lembaga: Bukan Cuci Tangan
Sholeh Wafie membantah tuduhan melempar kesalahan: "Kami tidak membebankan seluruh risiko kepada anggota. Bukti menunjukkan dominasi social engineering di sisi anggota, tapi kami tetap bertanggung jawab meningkatkan intensitas edukasi keamanan digital."
BMT UGT telah melakukan: kolaborasi dengan ahli forensik digital, evaluasi prosedur edukasi, dan penyediaan saluran pengaduan 24/7.
Langkah Konkret Pencegahan
BMT UGT mengumumkan 4 langkah utama:
1. Audit Keamanan Siber Independen dengan konsultan eksternal untuk evaluasi menyeluruh.
2. Peningkatan Fitur Aplikasi (2-3 minggu): notifikasi transaksi real-time lebih mencolok, konfirmasi tambahan transaksi >Rp2 juta, peringatan keamanan otomatis, deteksi anomali transaksi, biometric authentication, alert login dari perangkat/lokasi baru.
3. Kampanye Masif "BMT UGT Cerdas Digital": konten harian di media sosial, WA broadcast 2x/bulan, video edukatif di YouTube/TikTok/Instagram, roadshow ke pasar tradisional, kelas khusus literasi digital untuk anggota senior. Target: 100% anggota teredukasi dalam 3 bulan.
4. Pelatihan SDM & Tim Respons Cepat: seluruh karyawan cabang dilatih tata kelola pengaduan empatik, komunikasi krisis, dasar cyber crime, dan protokol eskalasi. Dibentuk Tim Respons Cepat Cyber Crime 24/7 di pusat.
Perspektif Luas: Ancaman Cyber Crime Berlaku untuk Semua
Afif Pramana memberikan konteks: "Kasus serupa terjadi di berbagai lembaga keuangan—bank, fintech, koperasi. Data Kepolisian: kerugian cyber crime Indonesia mencapai triliunan rupiah/tahun, modus social engineering paling dominan."
Afif menambahkan analogi: "Sistem keamanan teknologi, sebagus apapun, tidak bisa mencegah 100% jika pengguna dengan sukarela memberikan kredensialnya. Seperti Anda punya pintu rumah dengan smart lock terbaik dan CCTV 24 jam, tapi Anda sendiri yang membukakan pintu untuk pencuri karena ditipu dengan alasan meyakinkan. Ini bukan kegagalan smart lock, tapi keberhasilan penipu memanipulasi pemilik rumah."
Seruan kepada Anggota
Ingat selalu:
• BMT UGT TIDAK PERNAH meminta OTP, PIN, password via telepon/SMS/WA
• Jangan install aplikasi dari link SMS/WhatsApp
• Waspadai panggilan menanyakan data pribadi, meski dalihnya legitimate
• Jika ragu, tutup telepon dan hubungi Call Center: 0852-3257-2000
• Segera laporkan jika menerima komunikasi mencurigakan
Komitmen Transparansi
Abd Majid Umar menutup: "Kepercayaan anggota adalah aset utama kami. Dalam 294 cabang di 10 provinsi dengan hampir satu juta anggota, kasus seperti ini sangat jarang karena sistem kami robust. Tapi satu kasus pun terlalu banyak. Kami berkomitmen penuh melindungi dana anggota dengan terus meningkatkan sistem, prosedur, dan edukasi."
Sholeh Wafie menegaskan: "Setiap krisis adalah kesempatan introspeksi. Kami tidak defensif atau denial, tapi transformatif. Kejadian ini cambuk bagi kami untuk lebih baik melindungi dana anggota. Kepercayaan hampir satu juta anggota tidak akan kami sia-siakan."
Informasi & Pengaduan:
Call Center: 0852-3257-2000
Website: www.bmtugtnusantara.co.id
Atau kunjungi kantor cabang terdekat
#AmanBersamaBMTUGT #CerdasDigital #LawanCyberCrime